「怪しいメールを開いてしまった」
「リンクを押したあとで、偽物のメールだったかもしれないと気づいた」
そんなときに大切なのは、慌てずに、被害を広げないことです。
この記事では、ITに詳しい人がいない小さな会社や個人のお店でもすぐに行動できるように、怪しいメールを開いてしまったときの初動対応を順番にご紹介します。
1. まずは「どこまで操作したか」を確認する
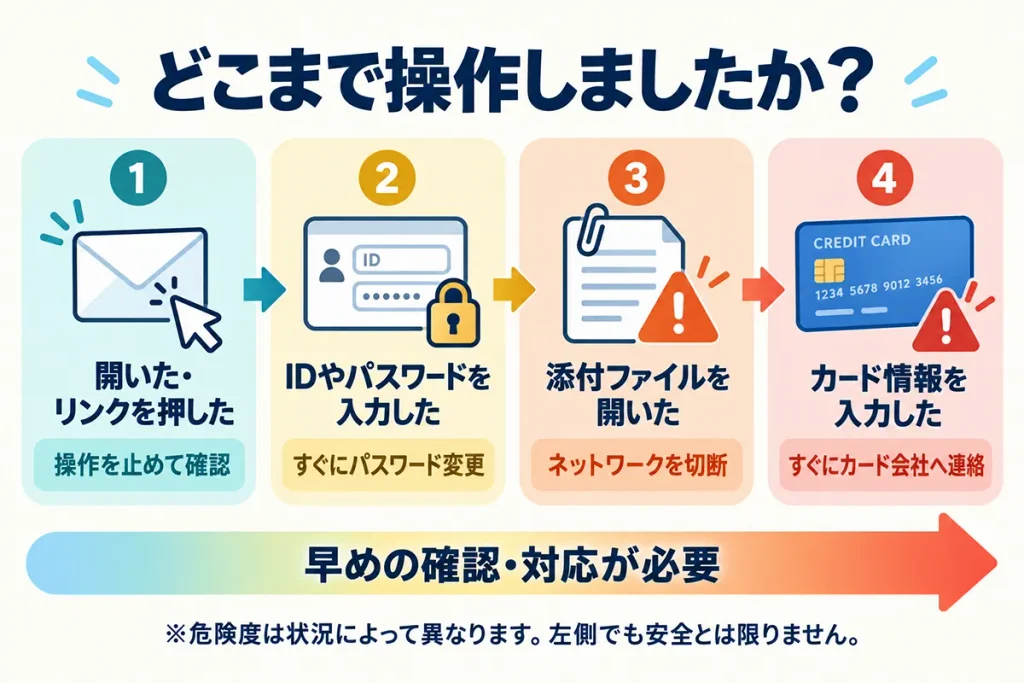
同じ「怪しいメールを開いた」でも、どこまで操作したかによって、やるべきことが変わります。
- メールを開いただけ、またはリンクを押しただけ
- リンク先でIDやパスワードを入力した
- 添付ファイルを開いた、ファイルをダウンロードした
- クレジットカード番号などを入力した
当てはまるものを確認して、このあとの該当する項目を読んでください。
POINT
メールはすぐに削除しない
怖くなって削除したくなりますが、あとで相談するときに「どんなメールだったか」が重要な手がかりになります。対応が終わるまでは残しておきましょう。
2. メールを開いただけ・リンクを押しただけの場合
怪しいメールの多くは、偽のサイトへ誘導してIDやパスワードを盗もうとする「フィッシングメール」です。
この種類のメールは、開いたりリンクを押したりしただけで、すぐに大きな被害が出ることは多くありません。危ないのは、その先で情報を入力したり、ファイルを開いたりすることです。
リンク先のページはすぐに閉じて、何も入力しないようにしましょう。
用語
フィッシングメール
銀行、通販サイト、Microsoftなどの実在する会社を装って偽のWebサイトへ誘導し、IDやパスワード、カード情報などを盗み取ろうとするメールのことです。
3. IDやパスワードを入力してしまった場合
偽のログイン画面にIDやパスワードを入力してしまった場合は、すぐにそのサービスのパスワードを変更します。
同じパスワードをほかのサービスでも使っている場合は、そちらもすべて変更してください。
あわせて「多要素認証」が設定されているかも確認しましょう。設定しておけば、パスワードが盗まれても不正ログインを防ぎやすくなります。
用語
多要素認証(MFA)
パスワードに加えて、スマートフォンへの通知や確認コードなど、別の方法でも本人確認をする仕組みです。
注意
身に覚えのない承認の通知は押さない
自分でログインしていないのに、スマートフォンに「サインインを承認しますか?」などの通知が届いたら、承認しないでください。誰かがあなたのアカウントにログインしようとしている可能性があります。
4. 添付ファイルを開いた・ダウンロードした場合
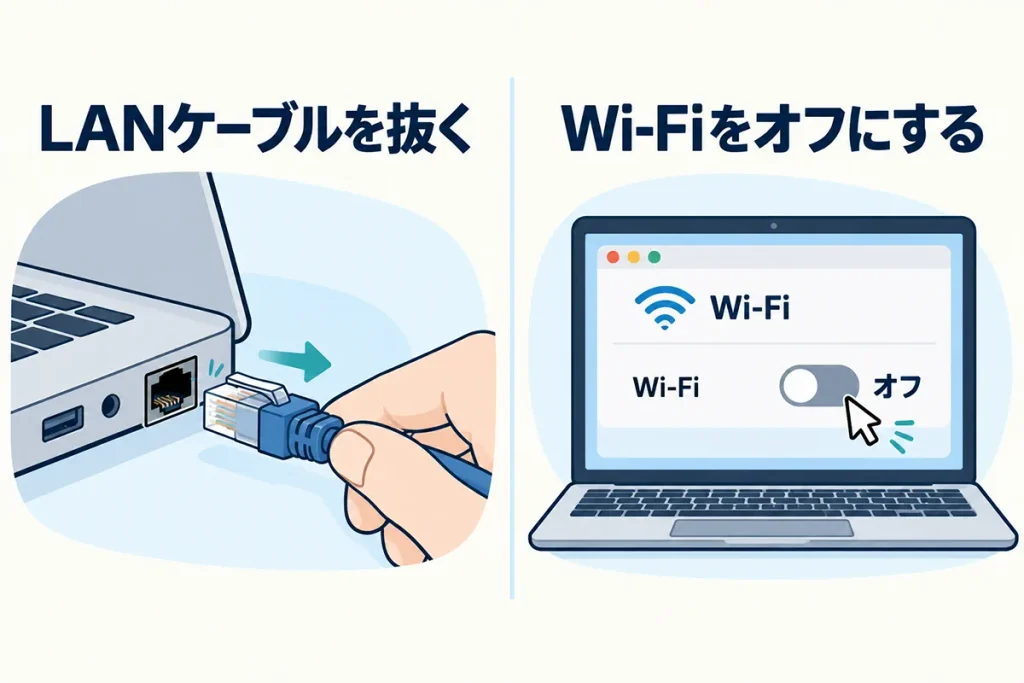
添付ファイルを開いたり、ダウンロードしたファイルを実行したりした場合は、まずそのパソコンをネットワークから切り離します。
- LANケーブルを抜く
- Wi-Fiをオフにする
ウイルスなどがほかのパソコンやデータに広がったり、外部に情報が送られたりするのを防ぐためです。
注意
電源を切ったり、初期化したりしない
慌てて電源を切ったり初期化したりすると、何が起きたのかを調べるための情報が消えてしまうことがあります。ネットワークだけを切った状態で、外部の相談先に連絡してください。
POINT
パスワード変更は別の端末から
ファイルを開いたパソコンで入力した内容は、盗み見られている可能性があります。パスワードを変更するときは、スマートフォンや別のパソコンから行いましょう。
5. クレジットカード情報を入力した場合
偽のサイトにクレジットカード番号などを入力してしまった場合は、すぐにカード会社へ連絡し、カードの利用停止などについて相談してください。連絡先はカードの裏面に書かれています。
注意
「様子を見る」はしない
実際に悪用されたことが分かってからでは遅い場合があります。入力してしまったと気づいた時点で連絡しましょう。。
6. 起きたことをメモして、周りに知らせる
あとで相談するときのために、次の5つをメモしておきましょう。
- いつメールを受け取ったか
- 送信者とメールの件名
- リンクや添付ファイルを開いたか
- IDやパスワード、カード情報などを入力したか
- そのあとパソコンで何をしたか
また、一緒に働いている人がいる場合は、同じメールが届いているかもしれません。「こんなメールが来たので開かないで」と早めに知らせましょう。
POINT
ミスを責めるより、言いやすくする
怒られるのが怖いと、問題が起きても黙ってしまいがちです。「怪しいと思ったらすぐ言っていい」と普段から伝えておくことが、被害を小さくするいちばんの近道です。
7. 「困ったときの相談先」を決めておく
ITに詳しい人がいない会社では、
「パスワードを変えただけで大丈夫?」
「このパソコンを使い続けていい?」
といった判断を、自分たちだけでするのは難しいものです。
問題が起きてから慌てて探さなくて済むように、いざというときに相談できる外部の窓口を、普段から決めておきましょう。
注意
自分だけで「大丈夫」と決めない
パソコンがいつもどおり動いていても、問題が起きていないとは限りません。少しでも不安があれば、自己判断せずに相談しましょう。
まとめ:迷ったら、まず被害を広げない
怪しいメールを開いてしまったときは、次の順番で対応しましょう。
- どこまで操作したかを確認する
- IDやパスワードを入力したら、すぐに変更する
- 身に覚えのない承認の通知は押さない
- 添付ファイルを開いたら、ネットワークを切る
- カード情報を入力したら、カード会社へ連絡する
- 起きたことをメモして、周りに知らせる
- 判断に迷ったら、外部の相談先に連絡する
「困ったときに聞ける人がいない」方へ
Love-ITでは、ITに詳しい担当者がいない中小企業や個人事業主の方の「社外のIT担当」として、日々のITのご相談をお受けしています。
「怪しいメールを開いてしまった」
「パスワードを変えただけで大丈夫か不安」
「このパソコンを使い続けていいのか分からない」
こうしたご相談も、状況の整理からお手伝いします。
いざというときにすぐ相談できる相手がいることも、小さな会社にとって大切なセキュリティ対策です。
まずはお気軽にご相談ください。